A német sajtó október 17-i beszámolói szerint a támadók pénteken szereztek illetéktelen hozzáférést a CDU heilbronni körzeti szervezetének elektronikus levelezéséhez. A hackerek Bernd Sepbach körzeti ügyvezető e-mail-fiókját használták fel arra, hogy nagy mennyiségű adathalász üzenetet továbbítsanak. A támadás különösen aggasztó, mivel a levelek jelentős része olyan címzettekhez jutott el, akik biztonsági szempontból érzékeny területeken dolgoznak.
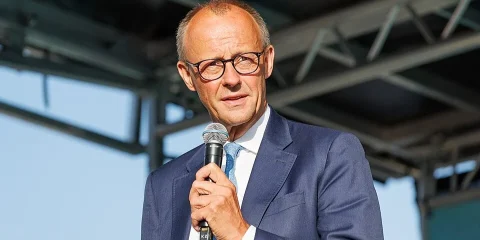
A heilbronni rendőrség szóvivője a Deutsche Presse-Agentur német hírügynökségnek megerősítette, hogy az elsődleges információk alapján körülbelül 6500 címzettet érintett az incidens. A hatóságok azt is megerősítették, hogy a megtévesztő üzenetek Friedrich Merz kancellárhoz is eljutottak. Arról ugyanakkor nincs információ, hogy a német kormányfő megnyitotta-e a levelet, rákattintott-e a benne található hivatkozásra, vagy bármilyen személyes adata veszélybe került volna.
A támadók egy látszólag ártalmatlan módszert választottak. A leveleket egy prominens vendégek részvételével tervezett rendezvény meghívójának álcázták. Az üzenetekben olyan hivatkozás szerepelt, amely állítólag egy dokumentumhoz vagy a rendezvényhez kapcsolódó információkhoz vezetett. A megtévesztés egyik legfontosabb eleme az volt, hogy a levelek egy valódi CDU-s e-mail-címről érkeztek, így a címzettek könnyen hitelesnek tekinthették őket.
A német n-tv beszámolója szerint a gyanús üzenetek között olyanok is szerepeltek, amelyek tárgymezőjében a „19. Böckinger Prominentenpredigt” elnevezésű eseményre szóló meghívás volt olvasható. Más levelek a CDU helyi szervezeteinek adminisztratív ügyeire hivatkoztak. Az elkövetők ezzel azt a látszatot kelthették, hogy hétköznapi pártszervezési vagy hivatalos ügyekről van szó.
A támadásról értesülve a CDU heilbronni szervezete azonnal tájékoztatta a tartományi bűnügyi rendőrséget. Egy informatikai biztonsági vállalat segítségével a lehetséges érintetteket is figyelmeztették, hogy ne válaszoljanak a gyanús üzenetekre, és semmiképpen ne nyissák meg a bennük található hivatkozásokat vagy mellékleteket.
Azoknak, akik már rákattintottak valamelyik linkre, azt javasolták, hogy haladéktalanul értesítsék informatikai biztonsági szakembereiket. A Microsoft 365 rendszert használóknál különösen fontosnak tartják a jelszavak megváltoztatását, az aktív bejelentkezési munkamenetek megszüntetését és az esetlegesen beállított automatikus e-mail-továbbítások ellenőrzését.
Az ilyen jellegű támadásokat adathalászatnak, angolul phishingnek nevezik. A módszer lényege, hogy a bűnözők megbízhatónak tűnő üzenetekkel próbálják rávenni áldozataikat bizalmas adatok megadására, rosszindulatú hivatkozások megnyitására vagy fertőzött fájlok letöltésére. A megszerzett információkat később további támadásokhoz vagy jogosulatlan hozzáférésekhez is felhasználhatják.
A mostani esetben különösen súlyos biztonsági kockázatot jelent, hogy az elkövetők nem egyszerűen egy ismert politikus nevében küldtek hamis leveleket, hanem egy ténylegesen létező pártszervezeti postafiókhoz fértek hozzá. Ez növelhette annak esélyét, hogy a címzettek megbízzanak az üzenetekben.
A német hatóságok egyelőre nem közölték, hogy kik állhatnak a kibertámadás mögött, és azt sem sikerült tisztázni, hogy a megtévesztő levelek okoztak-e tényleges károkat. A rendőrségi vizsgálat továbbra is folyamatban van.
Nem ez az első alkalom, hogy a CDU informatikai rendszerei támadások célpontjává válnak. A pártot 2024-ben is jelentős kibertámadás érte, amelynek során az elkövetők adathalász módszerekkel jutottak hozzá belső rendszerekhez. A korábbi incidens hátterében biztonsági kutatók az orosz APT29 hackercsoportot azonosították. Arra azonban jelenleg nincs bizonyíték, hogy a mostani heilbronni támadásnak köze lenne a két évvel korábbi ügyhöz.
A Friedrich Merznek is elküldött megtévesztő levél ismét ráirányította a figyelmet arra, hogy a politikai intézmények és vezetők kommunikációs rendszerei kiemelt célpontjai lehetnek a kiberbűnözőknek. Bár a kancellár személyes fiókjának feltöréséről nincs szó, az eset jól mutatja, hogy akár egy helyi pártszervezet biztonsági problémája is országos jelentőségű kockázatot teremthet.